
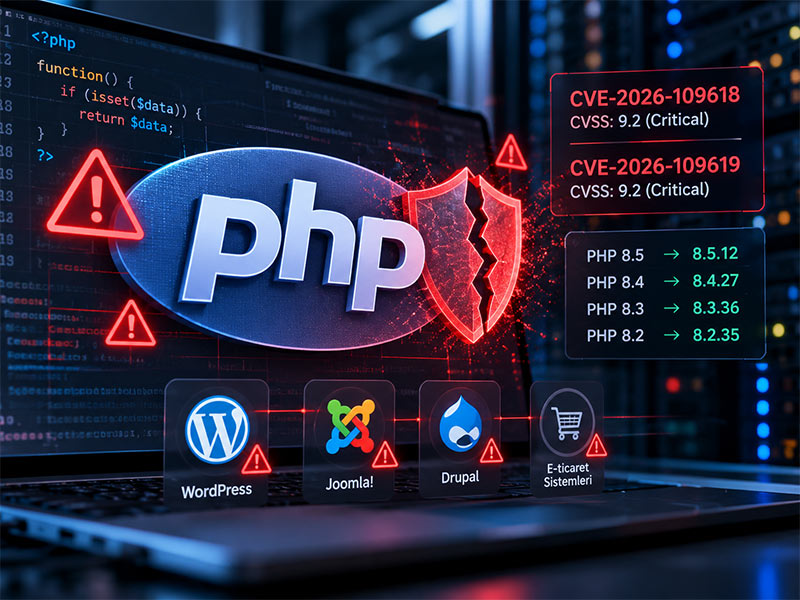
PHP kritik güvenlik açığı tespit edilmesi, dünya genelinde milyonlarca web sitesinin altyapısını ilgilendiren ciddi bir siber güvenlik gündemi oluşturdu. 21 Ekim 2026 tarihinde açıklanan CVE-2026-109618 ve CVE-2026-109619 güvenlik açıkları, belirli koşullarda saldırganların sunucularda uzaktan zararlı kod çalıştırmasına olanak tanıyabiliyor.
Başta Avrupa Birliği Siber Güvenlik Ajansı (ENISA) olmak üzere çeşitli ülkelerin ulusal siber güvenlik kurumları, kuruluşların PHP tabanlı sistemlerini acilen kontrol etmelerini ve yayımlanan güvenlik güncellemelerini uygulamalarını istedi. Özellikle WordPress, Joomla, Drupal ve özel geliştirilmiş PHP uygulamalarını kullanan işletmeler açısından bu gelişme, web sitesi güvenliğinin yalnızca güçlü parolalar veya güvenlik eklentileriyle sağlanamayacağını bir kez daha gösteriyor.
İçindekiler
- PHP Güvenlik Açığı Nedir, Neden Bu Kadar Önemli?
- CVE-2026-109618 ve CVE-2026-109619 Açıkları Nasıl Çalışıyor?
- CVE-2026-109618: Bellek Yönetiminden Kaynaklanan Güvenlik Açığı
- CVE-2026-109619: Bellekte Kalan Eski Verilerin Oluşturduğu Risk
- Hangi PHP Sürümleri Etkileniyor?
- WordPress, Joomla ve Drupal Siteleri Tehlikede mi?
- Güvenlik Açığı İstismar Edilirse Neler Yaşanabilir?
- Dünya Genelinde Siber Güvenlik Kurumlarından Acil Uyarı
- LiteSpeed, Apache ve PHP-FPM Kullanan Sunucular da Etkileniyor mu?
- Web Sitesi Sahipleri PHP Güvenlik Açığına Karşı Ne Yapmalı?
- PHP Açıkları, Web Sitesi Güvenliğinin Neden Sürekli Takip Edilmesi Gerektiğini Gösteriyor
PHP Kritik Güvenlik Açığı Nedir, Neden Bu Kadar Önemli?
PHP, web sitelerinin sunucu tarafında çalışan işlemlerini gerçekleştiren, veri tabanlarıyla iletişim kuran ve dinamik içerik üreten yaygın bir programlama dilidir. Kurumsal web sitelerinden e-ticaret platformlarına, içerik yönetim sistemlerinden müşteri portallarına kadar pek çok dijital hizmet PHP altyapısından yararlanır. Dolayısıyla PHP’nin çekirdek yapısında ortaya çıkan ciddi bir güvenlik sorunu, tek bir yazılımı değil, birbirinden farklı çok sayıda web uygulamasını etkileyebilir.
Açıklanan güvenlik açıklarının en dikkat çekici özelliği, doğrudan PHP’nin çalışma ortamını ilgilendirmesidir. Normal koşullarda bir web sitesine saldırı gerçekleştirmek isteyen kötü niyetli kişiler, yazılım hatalarını, zayıf parolaları veya güncellenmemiş eklentileri hedef alabilir. Ancak yeni tespit edilen açıklar, belirli koşullar altında PHP’nin kendisindeki bellek yönetimi sorunlarından yararlanılmasına imkân tanıyor.
Bu durum, web sitesinin yönetim paneli güçlü bir parolayla korunuyor olsa bile sunucu altyapısının ayrıca değerlendirilmesini gerektiriyor. Çünkü söz konusu güvenlik açıkları, uygulamanın kullanıcı doğrulama mekanizmalarından bağımsız olarak istismar edilebiliyor.
CVE-2026-109618 ve CVE-2026-109619 Açıkları Nasıl Çalışıyor?
PHP güvenlik ekibinin yayımladığı teknik açıklamaya göre iki güvenlik açığı da PHP’nin istekleri işlerken kullandığı bellek ve dahili durum yönetimiyle ilişkili. Her iki açık da uygun koşullarda uzaktan kod çalıştırma (Remote Code Execution – RCE) riskine neden olabiliyor. Bununla birlikte açıkların teknik işleyişleri birbirinden farklı.
CVE-2026-109618: Bellek Yönetiminden Kaynaklanan Güvenlik Açığı
İlk güvenlik açığı, PHP’nin bellek yetersizliği yaşadığı durumlarda bir işlemi sonlandırma ve kullanılan kaynakları temizleme biçimiyle ilişkili. Bazı koşullarda PHP, henüz tamamen hazırlanıp doğrulanmamış dahili verileri geçerli kabul ederek işlemeye devam edebiliyor. Bu durum bellek bozulmasına ve saldırganların belirli bellek işlemlerini kötüye kullanmasına neden olabiliyor.
Özellikle sunucunun işlediği HTTP istekleri üzerinden tetiklenebilen bu sorun, saldırganın uygun koşullarda sunucuda kod çalıştırmasına kadar ilerleyebiliyor. Bellek yetersizliğiyle bağlantılı olması, saldırının yalnızca yüksek sunucu yükü sırasında gerçekleşebileceği anlamına da gelmiyor; saldırganın özel hazırlanmış isteklerle ilgili hata yolunu tetiklemesi mümkün olabiliyor.
CVE-2026-109619: Bellekte Kalan Eski Verilerin Oluşturduğu Risk
İkinci güvenlik açığı ise PHP’nin daha önce işlediği bir isteğe ait dahili durum bilgilerinin, ilişkili bellek alanı serbest bırakıldıktan sonra da kullanılabilir durumda kalmasıyla ilgili. Aynı sunucu çalışanı daha sonraki bir isteği işlerken bu eski durumu hatalı biçimde kullanabiliyor.
Bilgisayar güvenliğinde use-after-free olarak bilinen bellek kullanım hatalarıyla ilişkili bu durum, belirli koşullarda hassas bellek bilgilerinin açığa çıkmasına veya uzaktan kod çalıştırılmasına yol açabiliyor.
Google Cloud ve PHP güvenlik ekibi tarafından paylaşılan teknik değerlendirmeler, bu iki açığın web uygulamalarının altında çalışan PHP ortamını etkilediğini ve güvenlik güncellemelerinin geciktirilmemesi gerektiğini ortaya koyuyor.
Hangi PHP Sürümleri Etkileniyor?
21 Ekim 2026 tarihinde PHP güvenlik ekibi, açıkları gidermek amacıyla dört ayrı PHP sürümü için güvenlik güncellemesi yayımladı. Mevcut PHP sürüm dalına göre uygulanması gereken güncellemeler şu şekilde açıklandı:
| PHP sürüm dalı | Güvenlik düzeltmesini içeren sürüm |
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 ve daha eski | PHP projesinin standart güvenlik desteği sona erdi |
PHP 8.1 ve daha eski sürümleri kullanan sistemlerde durum daha da önemli. Bu sürümler için PHP projesinin standart sürüm desteği kapsamında yeni güncelleme yayımlanmıyor. Bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları ise kendi paketlerine güvenlik düzeltmelerini geriye dönük olarak uygulayabiliyor. Bu nedenle sürüm numarasının yanı sıra kullanılan dağıtımın ve hosting sağlayıcısının güvenlik paketlerinin de kontrol edilmesi gerekiyor.
PHP 8.2 için yayımlanan düzeltme mevcut açığı giderse de bu sürümün standart güvenlik desteği 31 Aralık 2026 tarihinde sona erecek. Bu nedenle işletmelerin yalnızca acil güncellemeye değil, uzun vadeli sürüm geçiş planına da odaklanması önem taşıyor.
WordPress, Joomla ve Drupal Siteleri Tehlikede mi?
Bu güvenlik gelişmesinin en fazla merak edilen yönlerinden biri, yaygın içerik yönetim sistemlerini kullanan web sitelerinin etkilenip etkilenmediği. WordPress, Joomla ve Drupal gibi platformlar PHP tabanlı çalıştığından, sunucularında savunmasız bir PHP sürümü bulunması durumunda söz konusu riskle karşı karşıya kalabiliyor.
Ancak burada önemli bir ayrım bulunuyor. Bir web sitesinin WordPress kullanıyor olması, otomatik olarak ele geçirilebileceği anlamına gelmiyor. Gerçek risk; PHP sürümüne, sunucu yapılandırmasına, uygulamanın çalışma biçimine, kullanılan güvenlik düzeltmelerine ve saldırının gerçekleştirilebilmesi için gerekli teknik koşullara bağlı.
WordPress çekirdeğinin, temaların ve eklentilerin güncel olması güvenlik açısından önemini koruyor. Ancak PHP’nin çekirdeğinde bulunan bir açığın yalnızca WordPress eklentilerini güncelleyerek giderilemeyeceği unutulmamalı. Web sitesinin yazılım katmanıyla birlikte üzerinde çalıştığı sunucu ortamının da güncel olması gerekiyor.
Aynı durum, özel olarak geliştirilen kurumsal web uygulamaları, e-ticaret yazılımları, yönetim panelleri, müşteri portalları ve PHP tabanlı API servisleri için de geçerli.
Güvenlik Açığı İstismar Edilirse Neler Yaşanabilir?
Uzaktan kod çalıştırma açıkları, bir saldırganın savunmasız sunucuda yetkisiz işlemler gerçekleştirmesine imkân tanıyabileceği için en ciddi güvenlik sorunu kategorileri arasında yer alıyor. Saldırının başarılı olması durumunda ortaya çıkabilecek sonuçlar, PHP işleminin sahip olduğu sistem yetkilerine ve sunucunun diğer güvenlik katmanlarına göre değişebiliyor.
Böyle bir saldırı sonucunda web sitesi dosyalarına müdahale edilmesi, hassas bilgilere erişilmesi, veri tabanı bağlantı bilgilerinin ele geçirilmesi veya web sitesinin zararlı içerik dağıtmak amacıyla değiştirilmesi mümkün olabilir. Daha geniş yetkilere erişilebilen sistemlerde saldırının etkisi yalnızca ilgili web sitesiyle sınırlı kalmayabilir.
Özellikle müşterilerine ait kişisel verileri işleyen işletmeler açısından bu tür bir güvenlik ihlali, hizmet kesintisinin ötesinde veri güvenliği, yasal yükümlülükler ve kurumsal itibar bakımından önemli sonuçlar doğurabilir. Bununla birlikte güvenlik açığının varlığı, bu senaryoların her sistemde mutlaka gerçekleşeceği anlamına gelmez; olası etkiler mevcut güvenlik mimarisine bağlıdır.
Dünya Genelinde Siber Güvenlik Kurumlarından Acil Uyarı
PHP güvenlik ekibinin 20 Ekim 2026 tarihinde yaptığı ön duyurunun ardından 21 Ekim’de yayımlanan güncellemeler, uluslararası siber güvenlik kuruluşlarını da harekete geçirdi. Avrupa Birliği kurumları tarafından yapılan ortak açıklamada, kuruluşların PHP kullanan sistemlerini belirlemesi, hosting hizmet sağlayıcılarıyla koordinasyon kurması ve internete açık sistemlere öncelik vererek güvenlik güncellemelerini uygulaması istendi.
İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), risk altındaki sistemlerin izlenmesi ve güvenlik güncellemelerinin geciktirilmemesi gerektiğine dikkat çekti. CERT-EU ise güvenlik yamalarının uygulanamadığı durumlarda, internete açık uygulamaların dış ağlardan geçici olarak izole edilmesinin değerlendirilmesini önerdi.
22 Ekim 2026 tarihli Yeni Zelanda NCSC uyarısında ayrıca, güvenlik açıklarının aktif biçimde istismar edildiğine ilişkin raporlardan haberdar olunduğu belirtildi. Bu bildirim, saldırı riskinin yalnızca teorik bir ihtimal olarak değerlendirilmemesi gerektiğini gösteriyor. Ancak bu tür raporlar, internetteki tüm savunmasız PHP sunucularının saldırıya uğradığı anlamına gelmiyor.
LiteSpeed, Apache ve PHP-FPM Kullanan Sunucular da Etkileniyor mu?
Güvenlik açığının yalnızca belirli bir web sunucusu yazılımını kullanan sistemlerle sınırlı olmaması, konunun önemini artıran başka bir unsur. PHP güvenlik ekibinin açıklamasında PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed gibi farklı PHP çalıştırma yöntemlerinin risk kapsamında değerlendirildiği belirtiliyor.
Özellikle Apache üzerinde mod_php kullanılarak çalıştırılan yapılandırmaların daha yüksek risk taşıdığı ifade ediliyor. Çünkü gösterilen saldırı senaryolarından birinde kötü niyetli bir istek, uygulama kodları çalışmaya başlamadan önce güvenlik açığını tetikleyebiliyor.
LiteSpeed veya PHP-FPM kullanmak ise tek başına koruma sağlamıyor. PHP sürümünün güvenlik düzeltmelerini içerip içermediğinin doğrulanması gerekiyor. CloudLinux, cPanel, Plesk veya farklı hosting yönetim altyapılarında sürüm geçişi ve güvenlik paketlerinin uygulanma biçimi değişebileceğinden, sunucu yöneticilerinin kullanılan ortama uygun güncelleme yöntemini tercih etmesi önemli.
Paylaşımlı hosting kullanan işletmelerin ise bu konuda hizmet aldıkları sağlayıcıdan bilgi istemeleri gerekiyor. Yönetim panelinde görünen sürüm numarası tek başına yeterli olmayabilir; bazı hosting sağlayıcıları eski sürüm numarasını koruyarak güvenlik düzeltmelerini paketlerine ayrıca uygulayabiliyor.
Web Sitesi Sahipleri PHP Güvenlik Açığına Karşı Ne Yapmalı?
Açıklanan iki kritik güvenlik açığına karşı en etkili koruma yöntemi, PHP’nin güvenlik düzeltmelerini içeren sürümlerine geçiş yapılması. Ancak özellikle aktif olarak hizmet veren kurumsal sitelerde ve e-ticaret sistemlerinde güncelleme işlemlerinin kontrollü gerçekleştirilmesi gerekiyor.
Öncelikle web sitesinin hangi PHP sürümünü kullandığı belirlenmeli. Ardından hosting sağlayıcısının veya sunucu yöneticisinin ilgili güvenlik düzeltmelerini uygulayıp uygulamadığı doğrulanmalı. WordPress gibi içerik yönetim sistemlerinde PHP sürümü çoğunlukla site sağlığı ekranından veya hosting kontrol panelinden görüntülenebiliyor; ancak burada görülen bilginin gerçek sunucu güvenlik durumunu tamamen yansıtmayabileceği dikkate alınmalı.
Güncelleme öncesinde web sitesi dosyalarının ve veri tabanının sağlıklı bir yedeğinin alınması, kullanılan tema ve eklentilerin yeni PHP sürümüyle uyumluluğunun kontrol edilmesi önemli. Özellikle eski PHP sürümleri için geliştirilmiş özel yazılımlarda, sürüm yükseltmesi sonrasında uyumluluk sorunları ortaya çıkabileceğinden test ortamında kontrol yapılması tavsiye ediliyor.
Güvenlik güncellemesi tamamlandıktan sonra PHP çalışanlarının yeniden başlatılması, aktif sürümün doğrulanması ve web uygulamasının temel işlevlerinin test edilmesi de sürecin parçası olmalı. Bunun yanında web sunucusu kayıtları, hata günlükleri, beklenmedik dosya değişiklikleri ve şüpheli erişim girişimleri incelenmeli.
Güncellemenin hemen uygulanamadığı durumlarda güvenlik duvarı kuralları, erişim sınırlamaları ve uygulamanın internet erişiminin geçici olarak kısıtlanması gibi önlemler riski azaltabilir. Ancak PHP güvenlik ekibinin de özellikle vurguladığı gibi, bu geçici önlemler güvenlik yamasının yerini tutmaz.
PHP Açıkları, Web Sitesi Güvenliğinin Neden Sürekli Takip Edilmesi Gerektiğini Gösteriyor
Günümüzde web sitesi güvenliği çoğu zaman SSL sertifikası kullanımı, yönetici parolalarının güçlendirilmesi veya güvenlik eklentilerinin kurulmasıyla ilişkilendiriliyor. Bunlar önemli koruma adımları olsa da gerçek güvenlik, yazılımın bütün katmanlarını kapsayan düzenli bir bakım yaklaşımı gerektiriyor.
Web sitesinin ziyaretçilere sorunsuz açılması, altyapısının güvenli olduğu anlamına gelmiyor. Güvenlik açıklarının önemli bir bölümü, sistemin normal işleyişini bozmadan varlığını sürdürebiliyor. Bu nedenle sunucu yazılımlarının güncel tutulması, destek süresi biten teknolojilerin değiştirilmesi, erişim yetkilerinin sınırlandırılması ve düzenli yedekleme yapılması, kurumsal web sitesi yönetiminin ayrılmaz parçaları arasında bulunuyor.
PHP’de açıklanan son güvenlik açıkları aynı zamanda yazılım geliştirme süreçlerinde sürdürülebilirliğin önemini hatırlatıyor. Uzun süre bakım görmeyen web uygulamaları, güncel teknolojilere geçişi zorlaştırarak işletmeleri yeni güvenlik tehditlerine karşı daha savunmasız bırakabiliyor. Bu nedenle web sitesi yatırımlarının yalnızca tasarım ve işlevsellik üzerinden değil, güvenlik ve bakım sürekliliği üzerinden de değerlendirilmesi gerekiyor.
Vuslat Teknoloji’den Web Sitesi Sahiplerine Güvenlik Hatırlatması
Vuslat Teknoloji olarak kurumsal web sitelerinin ve dijital uygulamaların yalnızca erişilebilir ve kullanıcı dostu olmasının değil, güncel teknolojilerle güvenli biçimde çalışmasının da önemli olduğuna inanıyoruz.
PHP altyapısında ortaya çıkan bu kritik güvenlik açıkları, işletmelerin web sitelerini düzenli olarak kontrol ettirmesi ve teknik bakım süreçlerini ihmal etmemesi gerektiğini bir kez daha ortaya koyuyor. Özellikle eski PHP sürümleri kullanan, uzun süredir güncellenmeyen veya teknik bakımı düzenli gerçekleştirilmeyen web sitelerinin mevcut güvenlik durumlarının değerlendirilmesini öneriyoruz.
Kurumsal web sitelerinin sürdürülebilirliği, yalnızca yayına alınmalarıyla değil; yazılım, sunucu, güvenlik ve bakım süreçlerinin bir bütün olarak yönetilmesiyle mümkün. Güvenlik güncellemelerinin zamanında uygulanması hem işletmelerin dijital varlıklarını hem de müşterilerine ait bilgileri korumak açısından büyük önem taşıyor.
PHP Güvenlik Güncellemeleri Ertelenmemeli
21 Ekim 2026 tarihinde açıklanan CVE-2026-109618 ve CVE-2026-109619 güvenlik açıkları, PHP tabanlı sistemler açısından ciddi bir uyarı niteliği taşıyor. Her iki açığın da uzaktan kod çalıştırmaya imkân verebilmesi ve çok sayıda PHP sürümünü etkilemesi, hızlı ve kontrollü bir güncelleme sürecini gerekli kılıyor.
Web sitesi sahiplerinin paniğe kapılmadan, ancak tehdidi de küçümsemeden harekete geçmesi gerekiyor. Mevcut PHP sürümünün kontrol edilmesi, uygun güvenlik paketlerinin uygulanması ve sunucu kayıtlarının incelenmesi alınabilecek en önemli adımlar arasında yer alıyor.
Unutulmamalıdır ki dijital güvenlik, yalnızca bir sorun ortaya çıktığında alınan önlemlerden ibaret değildir. Düzenli bakım, güncel yazılım altyapısı ve doğru güvenlik politikaları, web sitelerinin uzun vadede güvenilir biçimde hizmet vermesinin temelini oluşturur.
Kaynaklar ve resmi açıklamalar
Bu makaledeki teknik bilgiler 22 Ekim 2026 itibarıyla yayımlanmış resmi güvenlik duyuruları ve güvenilir teknik değerlendirmeler esas alınarak hazırlanmıştır.
- PHP Resmi Güvenlik Duyurusu (21 Ekim 2026): Critical remote code execution vulnerabilities
- ENISA – Avrupa Birliği Siber Güvenlik Ajansı: Joint statement on critical PHP vulnerabilities
- Google Cloud Security: Responding to core PHP vulnerabilities
- NHS England Digital: Critical Vulnerabilities in PHP (PHP2Shell)
- CERT-EU: Critical Vulnerabilities in PHP
- Yeni Zelanda Ulusal Siber Güvenlik Merkezi: CVE-2026-109618 ve CVE-2026-109619 Uyarısı
Sıradaki Blog Yazımızı Kaçırmayın!
👉 Yeni blog yayında olduğunda ilk siz haberdar olmak için Instagram hesabımızı takip edin!
@vuslat_teknoloji_yazilim
